

选代理时经常看到 ” 纯净 IP”” 欺诈评分 ” 这些词,但很少有人讲清楚它们到底是什么、怎么算出来的、该怎么看。这篇文章把 IP 纯净度的概念、黑名单和欺诈评分的机制拆开讲明白,再告诉你哪些该参考、哪些不该过度纠结。本文仅讨论公开的检测机制与行业常识,不构成对任何检测工具评价标准的背书。
一、”IP 纯净度 ” 到底指什么
“ 纯净度 ” 不是官方标准,也没有一个所有平台通用的 ”IP 纯净度分数 ”——它是行业对 IP 风险状态的 概括性说法,通常涵盖几个维度:
- 黑名单状态:IP 是否被安全服务商(反垃圾邮件、反欺诈数据库)标记
- 欺诈评分:安全数据库对 IP 的 ” 风险等级 ” 评分
- 类型标签:住宅 / 机房 / 代理标签(网络归属)
- 历史行为:该 IP 是否曾被用于可疑活动
一句话:纯净度是 ” 这个 IP 在网络安全生态里的口碑 ”。口碑好 = 被标记少;口碑差 = 被标记多。但要注意,这只是一个概括性的参考,不是官方统一标准。
二、黑名单是怎么产生的
黑名单(Blocklist)由安全服务商维护,IP 被加入通常因为:
- 历史上被用于垃圾邮件、群发
- 与已知恶意行为关联(欺诈、撞库等)
- 长期被大量用户 / 账号共享使用,可能产生较多异常行为或风险关联,从而影响 IP 声誉
- 恶意扫描、攻击、异常访问等安全事件中被报告
关键认知 :黑名单是 动态 的——今天被标记,明天可能被移除;反过来也一样。而且不同安全服务商的名单 互不相同,一个工具显示被标记,另一个可能显示正常。
三、欺诈评分(Fraud Score)是怎么算的
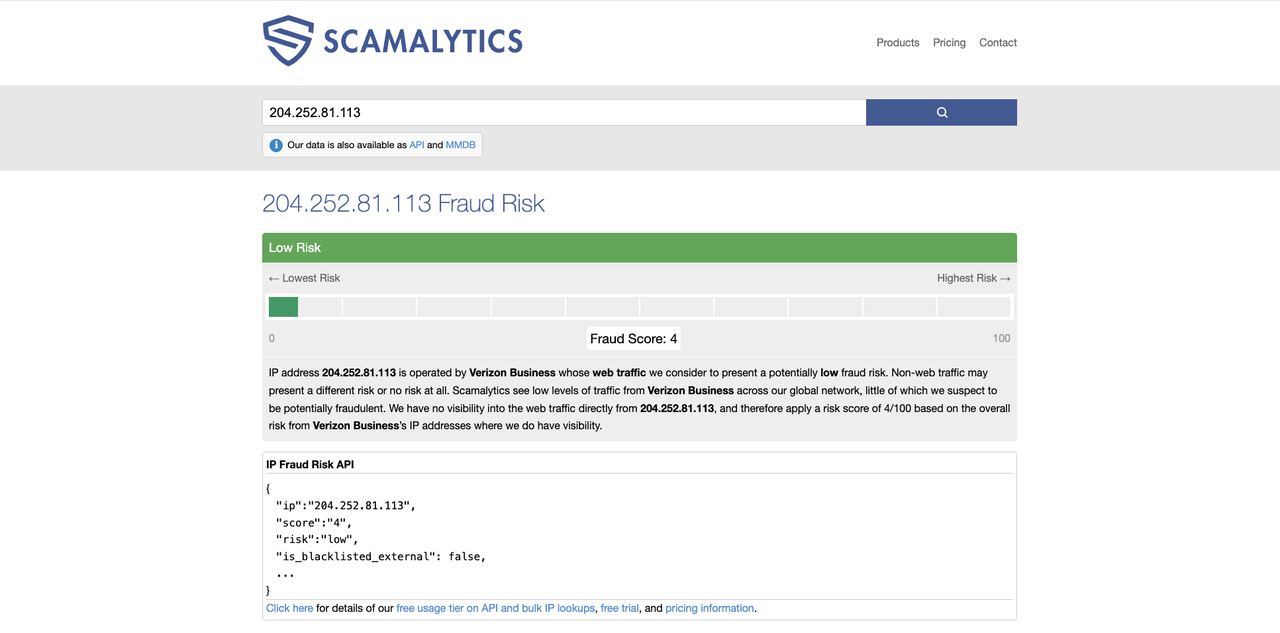
欺诈评分是安全数据库给 IP 打的 ” 风险分 ”,常见输入维度:
| 维度 | 说明 |
|---|---|
| IP 类型 | 部分风控模型会对 Hosting、Proxy、Data Center 等网络类型赋予更高风险权重 |
| 地理位置 / 网络区域 | 部分模型可能结合地区历史风险数据进行判断 |
| ASN 历史 | 该运营商 / 机房的既往风险记录 |
| 共享痕迹 | 是否长期被大量账号共用 |
| 行为特征 | 与已知欺诈模式的相似度 |
重要 :这些评分是 安全厂商的算法模型,不是官方标准。不同平台对同一 IP 的评分可能不同——这正说明评分是参考,不是判决。
四、这些分数该怎么看(实用建议)
可以参考的:
- IP 类型标签(住宅 / 机房)——这是比较稳定的判断依据
- 明显的黑名单标记——说明该 IP 近期有负面记录,谨慎使用
不必过度纠结的:
- 具体分数高低(各库标准不同,同一 IP 在不同工具分数差异大)
- 单一工具的单一字段(以多工具综合判断为准)
核心建议 :检测工具的用途是 帮你了解 IP 的客观状态,而不是帮你做 ” 好坏判决 ”。真正决定合不合适,是它在你的实际业务场景里的表现。
五、FAQ
Q:欺诈评分高就代表 IP 一定有问题吗?
A:不一定。评分是安全厂商模型的输出,不同厂商差异很大。评分高意味着 ” 被该厂商认为风险偏高 ”,是否影响你的业务取决于目标平台是否使用该厂商的数据。
Q:怎么让 IP 保持 ” 干净 ”?
A:主要靠选择和使用习惯:选来源规范的静态代理、根据业务场景合理控制出口 IP 的共享程度(避免大量无关账号长期共用同一出口)、不在异常环境使用。IP 到期后是否被回收复用也影响后续口碑(到期不回收、资源隔离的做法更利于口碑稳定)。
Q:检测工具显示分数低,会影响售后吗?
A:不建议拿第三方检测分数作为判断标准——不同工具结果差异大,且评分机制随时变化。业务能否正常使用才是真正的检验标准,如有问题建议直接联系服务商核实。
六、总结
IP 纯净度 = 黑名单状态 + 欺诈评分 + 类型标签的综合口碑,由安全厂商的算法动态计算,不是官方标准、各库结果不一。正确用法:看类型标签和明显的黑名单标记作参考,别纠结单一分数;判断 IP 是否合适,以实际业务表现为准。
想判断自己的 IP 属于哪种网络类型,可先看 原生 IP 和机房 IP 的区别 一文。需要稳定、规范的出口环境,IPNut 的 静态住宅 ISP与 静态数据中心 IP均支持到期后不再回收复用——这是资源使用与回收机制上的特点;IP 在各检测数据库中的声誉,仍取决于外部数据库与历史状态,可按实际场景选购并参考检测结果。


